
Dwustronna uwierzytelnianie (2FA) to metoda ochrony kont online klientów. W ramach tego procesu użytkownicy nie muszą podawać jedynie nazw użytkownika i hasła, ale także kod identyfikacji jako drugie zabezpieczenie. Ten kod identyfikacji może zostać wysłany np. jako SMS na telefon komórkowy, co czyni go niezależnym od komputera użytkownika. W związku z tym potencjalny atakujący musi zdobyć hasło, a jednocześnie uzyskać dostęp do telefonu komórkowego użytkownika. To znacznie utrudnia potencjalny atak i znacznie zwiększa bezpieczeństwo, zwłaszcza w przypadku ataków typu phishing.
Jakie korzyści oferuje 2FA za pomocą SMS-a?
Dwufaktorskie uwierzytelnianie za pomocą fizycznych urządzeń, takich jak generatory tokenów, czytelniki kart czy klucze USB, ma jednak tę wadę, że muszą one być zawsze noszone przez użytkownika. W przypadku telefonów komórkowych jest to już domyślnie, a to nie wpływa na komfort użytkowania użytkownika. Inne urządzenia jednak mogą zostać zapomniane, co znacznie utrudnia dostęp. Dodatkowo, takie urządzenia kosztują nie tylko razowe zakupy, ale także wymagają regularnej wymiany.
Autoryzacja dwuskładnikowa za pomocą SMS-a eliminuje te problemy wynikające z fizycznego używania urządzenia, przesyłając jednoznaczny i niepowtarzalny kod bezpieczeństwa składający się z liczb lub liter.
Obecnie istnieją również aplikacje, które umożliwiają klientom przeprowadzenie tej podwójnej autoryzacji za pomocą aplikacji na telefonie. Jednak te muszą zostać wcześniej zainstalowane przez użytkownika. Użytkownik musi nauczyć się obsługi tych aplikacji, a często pojawiają się problemy podczas przechodzenia na nowe urządzenie mobilne. Trudności w obsłudze wsparcia nie należy lekceważyć. Dotyczy to w szczególności kompatybilności aplikacji ze względu na dużą liczbę różnych urządzeń i wersji Androida.
Zamiast tego A2F umożliwia każdemu otrzymywanie tego kodu za pomocą SMS-a z zasięgiem większym niż 99% mil. Dlatego duże firmy internetowe, takie jak Facebook, Instagram, Twitter, Gmail, Hotmail, Amazon, Dropbox, Google i Microsoft, oferują możliwość zabezpieczenia swojego konta za pomocą tej autoryzacji SMS. Właśnie Google sam oferuje aplikację 2FA, jednak w swojej działalności wykorzystuje głównie SMS.
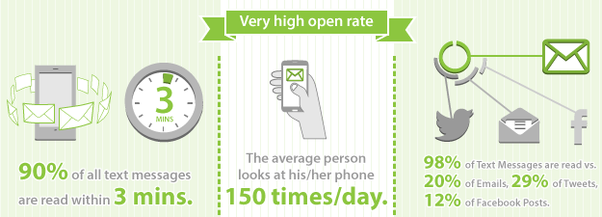
Co więcej, zmusza Twoich klientów lub użytkowników do regularnego aktualizowania swojego numeru telefonu w Twojej bazie danych, dzięki czemu później bez problemu będą mogli się z Tobą skontaktować pod tym numerem.
LOX24 i 2FA dla Twojego przedsiębiorstwa
Przesyłanie kodu bezpieczeństwa jest możliwe dzięki integracji API LOX24. Nasza API SMS łączy Twoją aplikację z wszystkimi sieciami telefonii komórkowej na całym świecie. Dzięki naszej API 2FA możesz automatycznie i bezpiecznie wysyłać SMSy, bez jednorazowych lub miesięcznych kosztów stałych. Ponadto nasza API jest połączona z protokołem https, dzięki czemu jest kompatybilna z praktycznie wszystkimi językami programowania. Twoje dane są chronione najwyższymi standardami bezpieczeństwa (z szyfrowaniem 256 bitami).
Oferujemy również 24-godzinną pomoc techniczną. Dzięki temu możesz się z nami skontaktować w dowolnym momencie. Z tego powodu firmy na całym świecie polegają na rozwiązaniu LOX24, aby łatwo, szybko i bezpiecznie przesyłać SMS-y.
Korzyści
- Nie potrzebują fizycznego urządzenia, takiego jak generator tokenów lub instalacji oddzielnej aplikacji, lecz korzystają z funkcji, którą użytkownik już teraz ma zawsze w kieszeni.
- Kod 2FA jest stale aktualizowalny i ma określoną okres ważności, dzięki czemu tylko rzeczywisty użytkownik może wprowadzać dane lub informacje, które należy przechowywać.
- Wciąż dostępny jest kod, nawet w roamingu, za ogniwem blokującym aplikację, a nawet bez połączenia z Internetem.
- Twoja strona została skonfigurowana tak, aby maksymalnie liczby nieudanych prób, co zmniejsza ryzyko ataku ze strony osób nieuprawnionych.
- Prosty sposób na integrację z Twoją aplikacją za pomocą API https, natychmiastowe aktywowanie dla Twoich użytkowników i brak kosztów instalacji.